
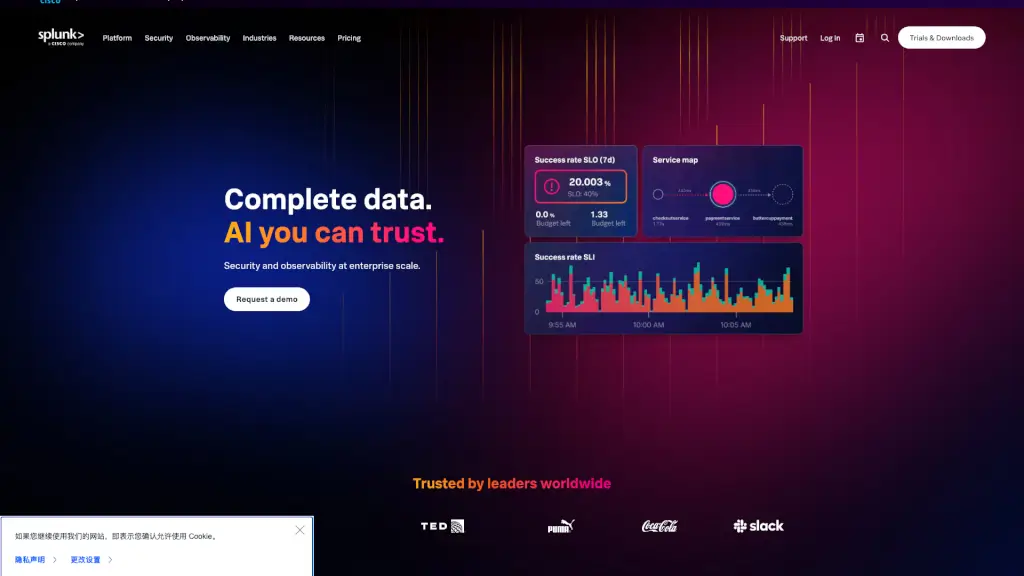
Splunk — это единая платформа для безопасности и наблюдаемости, обеспечивающая цифровую устойчивость за счёт анализа данных в масштабе предприятия и доверенного ИИ.

Социальные сети:
Splunk

Splunk Информация о продукте

Что такое Splunk?

Splunk — это единая платформа для безопасности и наблюдаемости, которая помогает компаниям сохранять цифровую устойчивость даже в условиях сбоев, кибератак или сложных ИТ-сред. Вместо того чтобы реагировать на проблемы постфактум, Splunk позволяет предвидеть угрозы, быстро находить корневые причины инцидентов и автоматизировать ответные действия.

Благодаря мощной обработке машинных данных в масштабе петабайтов и встроенному искусственному интеллекту (AI), Splunk объединяет данные из IT, безопасности, облачных сред, IoT и бизнес-приложений. Это даёт командам полную картину происходящего — от сетевых аномалий до падения производительности приложений — и помогает принимать решения быстрее, точнее и с меньшими затратами.

Какие особенности у Splunk?

  • Единая платформа безопасности и наблюдаемости
    Объединяет SIEM, SOAR, AIOps и мониторинг приложений в одном решении.
  • Искусственный интеллект с контекстом (Agentic AI)
    Использует доверенные данные Splunk для предиктивного анализа, автоматического расследования угроз и прогнозирования сбоев.
  • Масштабируемая обработка данных
    Работает с петабайтами машинных данных в реальном времени — в облаке, гибридно или локально.
  • Splunk Enterprise Security (ES)
    Ускоряет обнаружение, расследование и реагирование на угрозы (TDIR) с поддержкой интеллекта Cisco Talos.
  • Splunk Observability Cloud
    Предоставляет сквозную видимость стека приложений, микросервисов и пользовательского опыта.
  • Более 2000 интеграций
    Поддержка OpenTelemetry, SDK, агентов и приложений из Splunkbase для любых систем и источников данных.
  • Автоматизация и снижение шума
    Коррелирует алерты, устраняет ложные срабатывания и ускоряет MTTR (время устранения неполадок).
  • Встроенная поддержка соответствия нормам
    Автоматизирует аудит и отчётность по стандартам PCI, HIPAA, GDPR и другим.

Какие случаи использования Splunk?

  • Обнаружение сложных киберугроз и инсайдерских атак с помощью поведенческого анализа и UEBA.
  • Снижение времени реакции на инциденты безопасности в 3 раза за счёт автоматизации рабочих процессов (SOAR).
  • Мониторинг производительности ИТ-сервисов и предотвращение простоев с помощью AIOps (Splunk ITSI).
  • Оптимизация пользовательского опыта в веб- и мобильных приложениях через полный стек наблюдаемости.
  • Автоматизация соблюдения требований регуляторов и подготовка к аудитам без ручного труда.
  • Борьба с мошенничеством в финансовых сервисах с помощью специализированных дашбордов и аналитики.
  • Диагностика проблем в микросервисных архитектурах и распределённых системах.
  • Снижение операционных затрат за счёт консолидации нескольких устаревших SIEM-систем в одну платформу Splunk.

Как использовать Splunk?

  • Начните с бесплатной пробной версии Splunk Cloud Platform на официальном сайте.
  • Установите Universal Forwarder или используйте OpenTelemetry для сбора логов, метрик и трассировок.
  • Настройте готовые дашборды для ключевых сценариев: безопасность, ИТ-сервисы, приложения.
  • Подключите интеграции из Splunkbase для ваших систем (AWS, Azure, Kubernetes, SAP и др.).
  • Активируйте встроенные AI-ассистенты для автоматического анализа аномалий и рекомендаций.
  • Обучите команду через Splunk Training & Certification, чтобы максимально использовать платформу.
Нравится этот инструмент?

Проголосуйте, чтобы помочь другим найти его!

Splunk Альтернативы

New Relic

New Relic

New Relic — это единая платформа интеллектуальной наблюдаемости, которая предсказывает и автоматически устраняет проблемы в ИТ-системах и ИИ-приложениях до ущерба для бизнеса.

US
41.40%
1.5M
0
Dynatrace

Dynatrace

Dynatrace — это единая платформа ИИ-наблюдаемости, которая превращает данные в автономные действия для надёжной, безопасной и эффективной работы цифровых систем.

US
39.58%
1.5M
0
LogicMonitor

LogicMonitor

LogicMonitor обеспечивает автономное управление ИТ-средой, объединяя мониторинг инфраструктуры, облаков и цифрового опыта с автоматизацией действий.

US
61.37%
430.0K
0
Elastic Stack

Elastic Stack

Elastic — это платформа для поиска и аналитики, которая помогает быстро находить и анализировать данные, улучшая безопасность и производительность.

US
39.65%
1.0M
0
Abstract Security

Abstract Security

Abstract Security упрощает безопасность: меньше шума, больше аналитики. AI, гибкость и защита данных в одной платформе.

US
64.32%
7.7K
0
Vectra AI

Vectra AI

Платформа Vectra AI обеспечивает наблюдаемость и обнаружение киберугроз в реальном времени, фокусируясь на защите от атак на идентичность и предотвращении бокового перемещения.

US
21.39%
150.4K
0
Anvilogic

Anvilogic

Anvilogic автоматизирует задачи SOC с помощью ИИ-агентов поверх текущих систем безопасности, обеспечивая федеративный поиск и быстрое развертывание детектов без миграции данных.

US
86.65%
5.3K
0
Dash0

Dash0

Dash0 — это OpenTelemetry-native платформа наблюдаемости с прозрачной оплатой, единой панелью для логов/метрик/трейсов и поддержкой открытых стандартов.

DE
26.28%
192.7K
0

Splunk Связанные другие категории

Splunk Анализ трафика

Оценка посещений сайта splunk.com. Посещения не равны числу уникальных пользователей или использований продукта.

Месяц данных: 2026-10

💡 Аналитика

📈
Высокий трафик
Оценка месячных посещений превышает 1 миллион и не превышает 10 миллионов.
➡️
Небольшой рост
Оценка посещений выросла на 6.1% относительно предыдущего месяца.
👍
Показатель отказов ниже 60%
Оценка показателя отказов составляет 48%.
🌍
Соединённые Штаты Америки доминирует
На регион Соединённые Штаты Америки приходится 41% оценочных посещений.
  • Ежемесячные посещения

    1.13M

  • Показатель отказов

    48.45%

  • Страниц за визит

    3.47

  • Длительность визита

    00:02:51

  • Глобальный ранг

    46710

  • Ранг по стране

    23157

Посещения с течением времени

Источники трафика

Search Organic32.66%
Прямой31.00%
Рефералы22.45%
Search Paid4.74%
Social Organic3.21%
Display Ads2.82%
Почта1.45%
Gen Ai1.16%
Social Paid0.45%
Affiliate0.05%

Основные ключевые слова

1
multisearch
CPC$1.19
36.86KТрафик
2
splunk
CPC$3.03
32.18KТрафик
3
pastebin
CPC$0.36
6.93KТрафик
4
splunk download
CPC$15.68
3.71KТрафик
5
splunk certifications
CPC$3.98
2.44KТрафик

Основные регионы

РегионПроцент
Соединённые Штаты Америки
41.35%
Индия
Индия
10.85%
Польша
Польша
4.08%
Австралия
Австралия
3.24%
Индонезия
Индонезия
2.63%
Низкий
Высокий

Данные SimilarWeb

Splunk Часто задаваемые вопросы

Что такое Splunk и для чего он нужен?

Splunk — это платформа для анализа машинных данных, которая обеспечивает единое решение для кибербезопасности и наблюдаемости. Она помогает организациям предотвращать сбои, быстро реагировать на угрозы и ускорять цифровую трансформацию.

Поддерживает ли Splunk соответствие нормам вроде GDPR или HIPAA?

Да, Splunk автоматизирует мониторинг соответствия, упрощает аудит и предоставляет отчёты в реальном времени по таким стандартам, как PCI, HIPAA, GDPR и другим.

Как Splunk использует искусственный интеллект?

Splunk применяет AI с контекстом (Agentic AI), который работает на основе полных и надёжных данных платформы. Это позволяет предсказывать угрозы, автоматически расследовать инциденты и ускорять устранение неполадок — без «слепых» алгоритмов.

Можно ли использовать Splunk в облаке?

Да, Splunk предлагает Splunk Cloud Platform — полностью управляемое облачное решение, а также гибридные и локальные развёртывания под любые требования бизнеса.

Сколько интеграций поддерживает Splunk?

Более 2000 интеграций через Splunkbase, включая поддержку OpenTelemetry, SDK, агентов и готовых приложений для IT, безопасности, облака и IoT.

Splunk — это SIEM или система наблюдаемости?

Splunk — и то, и другое. Это единая платформа, которая объединяет функции ведущей SIEM-системы (11 раз признана лидером Gartner) и лидера в области наблюдаемости (3 раза лидер Gartner).

Как Splunk помогает снизить время устранения неполадок (MTTR)?

За счёт автоматической корреляции событий, AI-анализа корневых причин и интеграции с ITSM-инструментами. Клиенты сообщают о сокращении MTTR в 10 раз.

Splunk Отзывы

0
0 Отзывы
Войтичтобы оставить отзыв

Последние Отзывы

Пока нет отзывов

Splunk Встроить

Используйте значки сайта для поддержки сообщества SeekTool.ai. Их легко встроить на главную страницу или в подвал сайта.

Светлый
Темный
Splunk - Featured on SeekTool.aiSplunk - Featured on SeekTool.ai
Как установить?