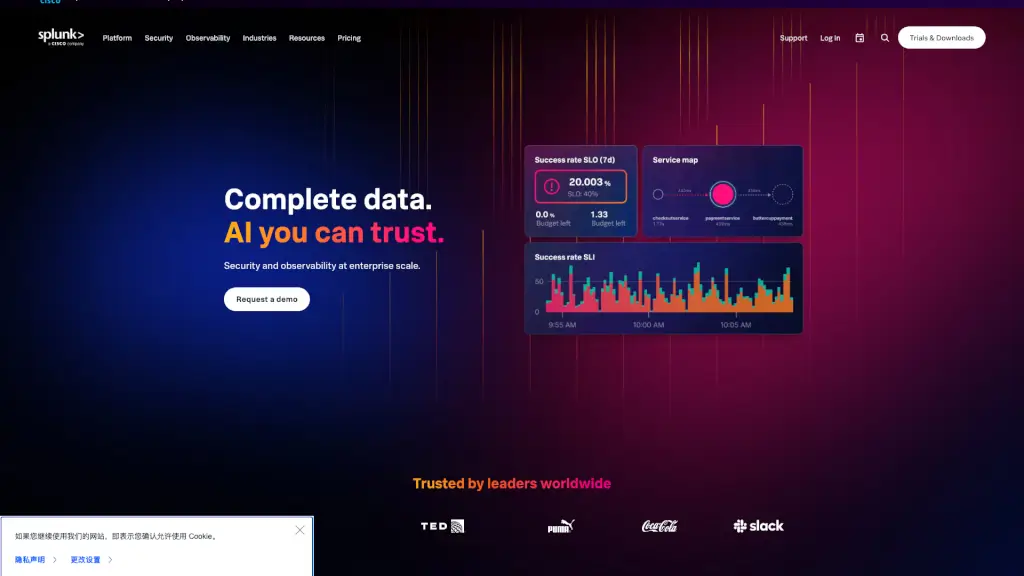
Splunk est la plateforme unifiée de sécurité et d’observabilité qui transforme les données machine en résilience numérique grâce à l’IA et à une visibilité complète à l’échelle de l’entreprise.

Médias Sociaux:
Splunk

Splunk Informations produit

Qu'est-ce que Splunk ?

Splunk est une plateforme unifiée de sécurité et d’observabilité conçue pour renforcer la résilience numérique des entreprises. Elle permet de centraliser, analyser et exploiter les données machine provenant de tous les systèmes — qu’il s’agisse d’applications, de réseaux, de clouds ou d’IoT — afin de prévenir les incidents, réagir plus vite aux menaces et accélérer la transformation digitale.

Grâce à son moteur d’analyse puissant et à l’intégration de l’intelligence artificielle (IA), Splunk offre une visibilité en temps réel sur l’ensemble de l’infrastructure technologique. Que vous soyez équipe SOC, équipe IT ou responsable de la conformité, Splunk vous donne les outils nécessaires pour transformer les données brutes en décisions intelligentes, fiables et actionnables.

Quelles sont les caractéristiques de Splunk ?

  • Plateforme unifiée de sécurité et d’observabilité
    Combine SIEM, SOAR, AIOps et monitoring applicatif dans un seul environnement.
  • Analyse alimentée par l’IA
    Détecte automatiquement les anomalies, prédit les pannes et accélère les investigations grâce à des modèles contextuels.
  • Gestion intelligente des données
    Optimise le stockage, réduit les coûts et garantit que seules les données pertinentes sont conservées.
  • Détection avancée des menaces (TDIR)
    Intègre des capacités UEBA, des analyses comportementales et des renseignements Cisco Talos pour identifier les attaques sophistiquées.
  • Observabilité complète avec AppDynamics
    Surveille les performances des applications full-stack, y compris les microservices et les charges de travail IA.
  • Automatisation des workflows (SOAR)
    Réduit les tâches manuelles du SOC et accélère les temps de réponse jusqu’à 3 fois plus vite.
  • Conformité simplifiée
    Génère des rapports automatisés pour les normes comme PCI, HIPAA ou RGPD.
  • Plus de 2000 intégrations
    Connecte facilement Splunk à vos outils existants via Splunkbase, OpenTelemetry, SDKs et agents natifs.

Quels sont les cas d'utilisation de Splunk ?

  • Détecter et neutraliser rapidement les menaces internes ou les attaques persistantes avancées (APT).
  • Réduire le bruit des alertes IT grâce à la corrélation intelligente et améliorer les temps de détection (MTTD) et de résolution (MTTR).
  • Surveiller l’expérience utilisateur en temps réel pour anticiper les problèmes avant qu’ils n’impactent les clients.
  • Automatiser les enquêtes de sécurité et les réponses aux incidents via des playbooks SOAR.
  • Garantir la conformité réglementaire avec des audits en temps réel et des preuves automatisées.
  • Optimiser les performances des applications critiques (comme SAP) grâce à une observabilité full-stack.
  • Prévenir les pannes de service avec l’AIOps de Splunk IT Service Intelligence (ITSI).

Comment utiliser Splunk ?

  • Commencez par installer les forwarders universels ou utiliser OpenTelemetry pour ingérer vos logs, métriques et traces.
  • Configurez des tableaux de bord personnalisés dans Splunk Cloud Platform pour suivre les KPI métier et techniques.
  • Activez les applications prêtes à l’emploi (comme Splunk Enterprise Security ou ITSI) selon vos besoins de sécurité ou d’observabilité.
  • Utilisez Detection Studio pour créer, tester et déployer vos propres règles de détection de menaces.
  • Exploitez les assistants IA intégrés pour poser des questions en langage naturel et obtenir des insights immédiats.
  • Connectez Splunk à vos outils ITSM (comme ServiceNow) pour automatiser la création et la résolution des tickets.
Vous aimez cet outil ?

Votez pour aider d’autres personnes à le découvrir !

Splunk Alternatives

New Relic

New Relic

New Relic est une plateforme d’observabilité intelligente qui utilise l’IA pour prédire, diagnostiquer et résoudre les problèmes avant qu’ils n’impactent votre business.

US
36.38%
1.4M
0
Dynatrace

Dynatrace

Dynatrace est la plateforme d’observabilité alimentée par l’IA qui transforme les données complexes en actions autonomes pour des applications, infrastructures et expériences numériques plus fiables.

US
35.52%
1.5M
0
LogicMonitor

LogicMonitor

LogicMonitor est une plateforme d'observabilité hybride alimentée par l'IA, offrant une surveillance complète et une automatisation sans agent pour les environnements on-premise et multi-cloud.

US
55.60%
414.1K
0
Elastic Stack

Elastic Stack

Elastic, la plateforme de recherche et d'analyse de données, offre des solutions flexibles et ouvertes pour accélérer les insights et améliorer la sécurité et l'observabilité.

US
34.10%
1.1M
0
Abstract Security

Abstract Security

Abstract Security simplifie la gestion des données de sécurité avec une plateforme intuitive, réduisant le bruit et accélérant la détection des menaces.

US
100.00%
3.5K
0
Dash0

Dash0

Dash0 est une plateforme d’observabilité native OpenTelemetry qui simplifie la surveillance des applications modernes avec des standards ouverts, une tarification transparente et une prise en main immédiate.

DE
22.32%
216.0K
0
Intezer

Intezer

Intezer est une plateforme de sécurité autonome qui utilise l'IA pour automatiser la trie des alertes, l'investigation et la réponse aux menaces, permettant aux équipes de se concentrer sur les menaces sérieuses.

US
19.07%
41.6K
0
Radiant Security

Radiant Security

Radiant Security est une solution IA qui améliore la productivité des SOC, détecte les attaques réelles et réduit les temps de réponse.

US
38.56%
10.2K
0

Splunk Autres catégories liées

Splunk Analyse de trafic

Estimations des visites du site splunk.com. Les visites ne représentent ni les utilisateurs uniques ni l’utilisation du produit.

💡 Analyses

📈
Trafic élevé
Plus de 1M visites mensuelles. Largement reconnu et choix stable.
⚠️
Légère baisse
Le trafic a légèrement diminué récemment.
👍
Bonne expérience
Taux de rebond de 49%. Utilisateurs disposés à explorer les fonctionnalités.
  • Visites Mensuelles

    1.07M

  • Taux de Rebond

    49.13%

  • Pages Par Visite

    3.31

  • Durée de Visite

    00:02:42

  • Classement Mondial

    48731

  • Classement par Pays

    25303

Évolution des Visites

Sources de Trafic

Search Organic37.40%
Direct29.16%
Référencements22.11%
Search Paid4.35%
Social Organic2.73%
Gen Ai1.45%
E-mail1.25%
Display Ads1.18%
Social Paid0.37%
Affiliate0.00%

Mots-clés Principaux

1
splunk
CPC$3.15
35.00KTrafic
2
caesar cipher
CPC$3.89
2.08KTrafic
3
splunk download
CPC$15.68
1.86KTrafic
4
splunbk
CPC$4.94
1.46KTrafic
5
splunk clean-dispatch examples
1.46KTrafic

Régions Principales

RégionPourcentage
États-Unis
États-Unis
38.09%
Inde
Inde
14.87%
Pologne
Pologne
3.10%
Australie
Australie
2.73%
Royaume-Uni
Royaume-Uni
2.10%
Bas
Élevé

Données SimilarWeb

Splunk FAQ

Qu’est-ce que Splunk ?

Splunk est une plateforme unifiée qui collecte, analyse et visualise les données machine pour renforcer la sécurité, l’observabilité et la résilience numérique des entreprises.

Splunk est-il adapté aux petites entreprises ?

Oui, Splunk propose des offres cloud flexibles (Splunk Cloud Platform) adaptées aux besoins des PME comme des grandes entreprises, avec des options de tarification basées sur l’usage.

Comment Splunk aide-t-il à réduire les coûts liés aux pannes ?

Grâce à l’AIOps et à la corrélation d’alertes, Splunk permet de détecter les problèmes jusqu’à 75 % plus vite et de réduire le MTTR jusqu’à 10 fois, limitant ainsi les pertes de revenus.

Splunk prend-il en charge la conformité RGPD ou PCI ?

Oui, Splunk automatise la surveillance de la conformité et fournit des rapports prêts à l’emploi pour les cadres réglementaires comme le RGPD, HIPAA, PCI-DSS, etc.

Puis-je essayer Splunk gratuitement ?

Oui, Splunk propose des essais gratuits et des versions d’évaluation sur son site officiel.

Splunk utilise-t-il vraiment l’intelligence artificielle ?

Oui, Splunk intègre l’IA de manière native pour détecter les anomalies, prédire les incidents, automatiser les réponses et alimenter des opérations agiles (AgenticOps).

Est-ce que Splunk remplace mon SIEM actuel ?

Splunk Enterprise Security est un SIEM de premier plan (leader Gartner 11 fois consécutives) et peut remplacer ou consolider plusieurs outils SIEM existants, comme l’ont fait de nombreux clients.

Splunk Avis

0
0 Avis
Se Connecterto leave a review

Avis Récents

Pas encore d'avis

Splunk Intégrer

Utilisez des badges de site web pour promouvoir le soutien communautaire pour SeekTool.ai. Ils sont faciles à intégrer dans votre page d'accueil ou pied de page.

Clair
Sombre
Splunk - Featured on SeekTool.aiSplunk - Featured on SeekTool.ai
Comment installer ?