
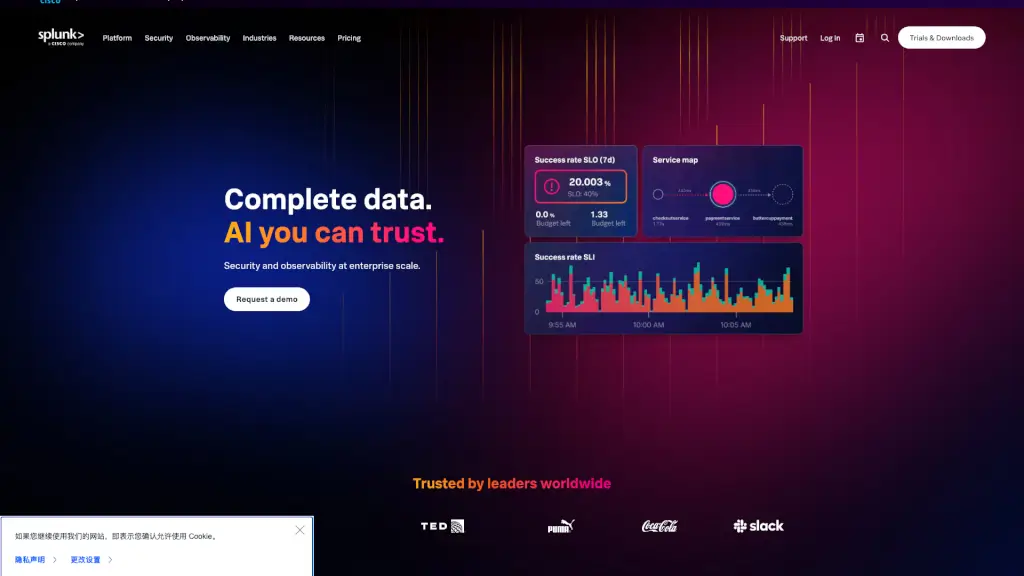
Splunk bietet eine einheitliche Plattform für Security und Observability, um digitale Resilienz durch KI-gestützte Erkenntnisse aus maschinellen Daten zu stärken.

Soziale Medien:
Splunk

Splunk Produktinformationen

Was ist Splunk?

Splunk ist eine führende Plattform für Unified Security & Observability, die Unternehmen dabei hilft, digitale Störungen zu verhindern, schneller auf Vorfälle zu reagieren und ihre digitale Transformation voranzutreiben. Ob bei IT-Betrieb, Cybersicherheit oder Anwendungsleistung – Splunk sammelt und analysiert maschinelle Daten aus nahezu jeder Quelle, um klare, handlungsrelevante Erkenntnisse zu liefern.

Als Teil von Cisco vereint Splunk jetzt noch stärker Sicherheits- und Observability-Funktionen in einer einzigen, skalierbaren Plattform. Mit KI-gestützten Analysen, Echtzeit-Sichtbarkeit und automatisierten Workflows können Teams Probleme proaktiv erkennen, bevor sie zu Ausfällen oder Sicherheitsvorfällen führen – und so die digitale Widerstandsfähigkeit ihres Unternehmens stärken.

Was sind die Merkmale von Splunk?

  • Einheitliche Datenplattform
    Sammelt, normalisiert und korreliert Daten aus IT, Sicherheit, Cloud, IoT und mehr – bis hin zu Petabyte-Skalen.
  • KI-gestützte Sicherheit (Agentic SOC)
    Nutzt künstliche Intelligenz und Bedrohungsdaten von Cisco Talos, um Angriffe schneller zu erkennen, zu untersuchen und zu stoppen.
  • Observability mit AIOps
    Bietet Echtzeit-Einblicke in Anwendungs- und Service-Leistung über komplexe Umgebungen hinweg – inklusive Vorhersage von Störungen.
  • SIEM der Enterprise-Klasse
    Marktführendes Security Information and Event Management (SIEM) zur zentralen Überwachung, Erkennung und Reaktion auf Bedrohungen.
  • Automatisierte Workflows (SOAR)
    Beschleunigt Incident Response durch Orchestrierung und Automatisierung manueller Sicherheitsaufgaben.
  • Compliance-Unterstützung
    Vereinfacht Audits und Berichterstattung für Standards wie GDPR, HIPAA, PCI DSS durch automatisierte Überwachung und Dashboards.
  • 2000+ Integrationen
    Funktioniert nahtlos mit gängigen Tools über Splunkbase, unterstützt OpenTelemetry und bietet flexible Datenerfassung per Agent oder API.

Was sind die Anwendungsfälle von Splunk?

  • Schnellere Bedrohungserkennung
    Identifizieren Sie fortgeschrittene Angriffe wie Insider-Bedrohungen oder „Living-off-the-Land“-Techniken mithilfe von Verhaltensanalysen.
  • Reduzierung von Alarmmüdigkeit
    Filtern Sie irrelevante Warnungen heraus und priorisieren Sie echte Vorfälle durch intelligente Korrelation.
  • Proaktive IT-Wartung
    Verhindern Sie Ausfälle, indem Sie Leistungsabweichungen mit AIOps frühzeitig erkennen und beheben.
  • Betrugsprävention im Finanzsektor
    Analysieren Sie Transaktionsdaten in Echtzeit, um verdächtige Aktivitäten schnell zu erkennen und zu blockieren.
  • Optimierung der Endnutzererfahrung
    Überwachen Sie die tatsächliche Leistung Ihrer Apps aus Sicht der Nutzer – über Web, Mobile und Backend hinweg.
  • Einhaltung gesetzlicher Vorgaben
    Automatisieren Sie Compliance-Checks und erstellen Sie Audit-Berichte mit wenigen Klicks.

Wie benutzt man Splunk?

  • Datenquellen verbinden
    Installieren Sie Universal Forwarder oder nutzen Sie Cloud-Konnektoren, um Logs, Metriken und Traces in Splunk einzuspeisen.
  • Vorgefertigte Inhalte nutzen
    Setzen Sie auf Splunkbase-Apps oder Detection Studio, um sofort mit branchenspezifischen Dashboards und Regeln loszulegen.
  • KI-Assistenten aktivieren
    Nutzen Sie Splunk AI für natürlichsprachliche Abfragen, automatische Root-Cause-Analysen und intelligente Empfehlungen.
  • Workflows automatisieren
    Konfigurieren Sie SOAR-Playbooks, um wiederkehrende Sicherheits- oder IT-Tasks ohne manuelles Eingreifen abzuwickeln.
  • Dashboards anpassen
    Erstellen Sie maßgeschneiderte Ansichten für verschiedene Teams – vom SOC bis zum IT-Service-Management.
  • Kosten optimieren
    Nutzen Sie Data Optimization-Tools, um Speicherkosten zu senken und nur relevante Daten langfristig aufzubewahren.
Gefällt Ihnen dieses Tool?

Stimmen Sie ab, damit andere es leichter entdecken!

Splunk Alternativen

New Relic

New Relic

New Relic bietet KI-gestützte Observability für die gesamte Tech-Stack – von Infrastruktur über Anwendungen bis zu KI-Agenten – und löst Probleme, bevor sie das Geschäft beeinträchtigen.

US
41.40%
1.5M
0
Dynatrace

Dynatrace

Dynatrace ist die führende KI-gestützte Observability-Plattform, die Unternehmen dabei unterstützt, Daten in autonome Aktionen zu verwandeln und bessere Geschäftsergebnisse zu erzielen.

US
39.58%
1.5M
0
LogicMonitor

LogicMonitor

LogicMonitor bündelt Infrastruktur-, Cloud- und Internet-Monitoring mit KI-gestützter Automatisierung zur Reduktion von Alert-Rauschen und MTTR.

US
61.37%
430.0K
0
Elastic Stack

Elastic Stack

Elastic ist eine leistungsstarke Such- und Analyseplattform, die Unternehmen dabei unterstützt, ihre Daten effektiv zu nutzen und wertvolle Erkenntnisse daraus zu gewinnen.

US
39.65%
1.0M
0
Abstract Security

Abstract Security

Abstract Security vereinfacht die Sicherheitsdatenverwaltung mit KI, Echtzeitanalyse und flexiblen Integrationen. Weniger Lärm, mehr Effizienz – so geht moderne Security.

US
64.32%
7.7K
0
Vectra AI

Vectra AI

Vectra AI nutzt KI zur Echtzeit-Erkennung von Bedrohungen in Hybrid-Clouds und zur automatisierten Eindämmung von Angriffen.

US
21.39%
150.4K
0
Anvilogic

Anvilogic

Anvilogic automatisiert SOC-Workflows wie Onboarding, Suche und Investigation über bestehende SIEMs und Data Lakes hinweg ohne Datenmigration.

US
86.65%
5.3K
0
Dash0

Dash0

Dash0 ist eine OpenTelemetry-native Observability-Plattform mit transparenter Preisgestaltung, sofortigem Einsatz und voller Kontrolle über Logs, Metriken und Traces.

DE
26.28%
192.7K
0

Splunk Verwandte andere Kategorien

Splunk Verkehrsanalyse

Geschätzte Website-Besuche für splunk.com. Besuche entsprechen weder einzelnen Nutzern noch der Produktnutzung.

Datenmonat: 2026-10

💡 Einblicke

📈
Hoher Traffic
Die geschätzten monatlichen Besuche liegen über 1 Million und höchstens bei 10 Millionen.
➡️
Leichter Anstieg
Die geschätzten Besuche sind gegenüber dem Vormonat um 6.1% gestiegen.
👍
Absprungrate unter 60%
Die geschätzte Absprungrate beträgt 48%.
🌍
Vereinigte Staaten dominant
41% der geschätzten Besuche stammen aus Vereinigte Staaten.
  • Monatliche Besuche

    1.13M

  • Absprungrate

    48.45%

  • Seiten pro Besuch

    3.47

  • Besuchsdauer

    00:02:51

  • Globaler Rang

    46710

  • Länderrang

    23157

Besuche im Zeitverlauf

Verkehrsquellen

Search Organic32.66%
Direkt31.00%
Empfehlungen22.45%
Search Paid4.74%
Social Organic3.21%
Display Ads2.82%
E-Mail1.45%
Gen Ai1.16%
Social Paid0.45%
Affiliate0.05%

Top-Schlüsselwörter

1
multisearch
CPC$1.19
36.86KVerkehr
2
splunk
CPC$3.03
32.18KVerkehr
3
pastebin
CPC$0.36
6.93KVerkehr
4
splunk download
CPC$15.68
3.71KVerkehr
5
splunk certifications
CPC$3.98
2.44KVerkehr

Top-Regionen

RegionProzentsatz
Vereinigte Staaten
Vereinigte Staaten
41.35%
Indien
Indien
10.85%
Polen
Polen
4.08%
Australien
Australien
3.24%
Indonesien
Indonesien
2.63%
Niedrig
Hoch

Daten von SimilarWeb

Splunk Häufig gestellte Fragen

Was ist Splunk und wofür wird es genutzt?

Splunk ist eine Plattform zur Analyse maschineller Daten, die Unternehmen hilft, IT-Probleme zu beheben, Sicherheitsbedrohungen zu erkennen und Anwendungsleistung zu optimieren – alles in einer einheitlichen Oberfläche.

Ist Splunk jetzt Teil von Cisco?

Ja, Splunk ist mittlerweile ein Unternehmen von Cisco. Dadurch profitieren Kunden von tieferer Integration mit Cisco-Sicherheitslösungen wie Talos-Intelligence und erweiterten Netzwerk-Einblicken.

Unterstützt Splunk Compliance-Anforderungen wie GDPR oder HIPAA?

Ja, Splunk bietet vorgefertigte Inhalte und Dashboards, um die Einhaltung von Vorschriften wie GDPR, HIPAA, PCI DSS und anderen zu automatisieren und Audits zu vereinfachen.

Wie hilft Splunk bei der Reduzierung von Alarmmüdigkeit?

Durch intelligente Korrelation von Ereignissen, maschinelles Lernen und Kontextanreicherung filtert Splunk unwichtige Warnungen heraus und hebt nur relevante Vorfälle hervor – was die Reaktionszeit verkürzt.

Kann ich Splunk kostenlos testen?

Ja, Splunk bietet kostenlose Testversionen seiner Cloud-Plattform an. Besuchen Sie die Website, um einen Trial zu starten und die Funktionen selbst zu erkunden.

Welche Branchen nutzen Splunk?

Splunk wird weltweit in Branchen wie Finanzdienstleistungen, Gesundheitswesen, Einzelhandel, Fertigung, öffentlicher Sektor und Telekommunikation eingesetzt.

Wie skaliert Splunk bei großen Datenmengen?

Die Plattform ist für Enterprise-Skalierung ausgelegt und verarbeitet problemlos Petabytes an Daten täglich – sowohl on-premise als auch in der Cloud.

Gibt es Schulungen oder Zertifizierungen für Splunk?

Ja, Splunk bietet umfangreiche Schulungen, Online-Kurse und offizielle Zertifizierungen über das Splunk Education-Programm an.

Splunk Bewertungen

0
0 Bewertungen
Anmeldenum eine Bewertung abzugeben

Neueste Bewertungen

Noch keine Bewertungen

Splunk Einbetten

Verwenden Sie Website-Badges, um Community-Unterstützung für SeekTool.ai zu fördern. Sie lassen sich einfach in Ihre Homepage oder Fußzeile einbetten.

Hell
Dunkel
Splunk - Featured on SeekTool.aiSplunk - Featured on SeekTool.ai
Wie installieren?