
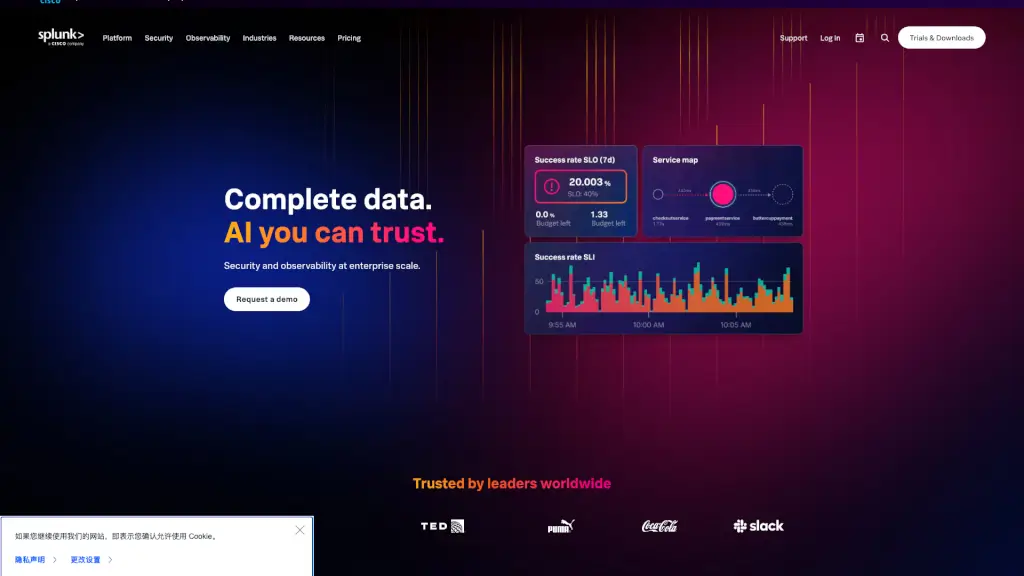
O Splunk é a plataforma líder unificada de segurança e observabilidade que transforma dados brutos em inteligência acionável para resiliência digital em escala empresarial.

Mídias Sociais:
Splunk

Splunk Informações do Produto

O que é Splunk?

O Splunk é uma plataforma unificada de segurança e observabilidade projetada para ajudar empresas a construir resiliência digital em escala. Ele coleta, analisa e transforma dados de máquinas — vindos de servidores, aplicações, redes e dispositivos IoT — em insights acionáveis, permitindo que equipes de TI e segurança detectem problemas antes que causem impacto real.

Com inteligência artificial (IA) integrada e suporte nativo ao OpenTelemetry, o Splunk oferece visibilidade completa sobre ambientes híbridos e multicloud. Seja prevenindo ameaças cibernéticas, otimizando o desempenho de aplicações ou garantindo conformidade regulatória, a plataforma ajuda organizações a responder mais rápido, reduzir custos e acelerar sua transformação digital — tudo a partir de uma única fonte confiável de dados.

Quais são as características de Splunk?

  • Plataforma Unificada de Dados
    Centraliza logs, métricas, traces e eventos de segurança em um único local, eliminando silos de informação.
  • SIEM com IA Avançada
    Combina detecção baseada em comportamento, machine learning e inteligência de ameaças do Cisco Talos para identificar ataques sofisticados.
  • Observabilidade com AIOps
    Usa análise preditiva para antecipar falhas, reduzir ruído de alertas e acelerar o tempo de resolução (MTTR).
  • Automação SOAR
    Orquestra e automatiza fluxos de resposta a incidentes, aumentando a produtividade da equipe de segurança (SOC).
  • Análise de Entidades com UEBA
    Detecta comportamentos anômalos de usuários e entidades para identificar ameaças internas.
  • Conformidade Automatizada
    Gera relatórios prontos para padrões como GDPR, HIPAA, PCI DSS e outros, simplificando auditorias.
  • Integração com +2000 Ferramentas
    Disponível no Splunkbase, com suporte a SDKs, agentes e instrumentação via OpenTelemetry.

Quais são os casos de uso de Splunk?

  • Detectar ameaças avançadas como movimento lateral e uso de credenciais comprometidas
  • Reduzir até 90% dos problemas de backend com monitoramento proativo de aplicações
  • Automatizar respostas a incidentes de segurança, acelerando o tempo de reação em até 3x
  • Garantir conformidade contínua com regulamentações de privacidade e segurança
  • Otimizar a experiência do usuário final identificando gargalos em microserviços
  • Prever falhas de infraestrutura com AIOps antes que afetem serviços críticos
  • Centralizar o monitoramento de redes próprias e de terceiros em ambientes híbridos

Como usar Splunk?

  • Comece conectando suas fontes de dados (logs, métricas, traces) usando Universal Forwarder ou OpenTelemetry
  • Explore os painéis pré-construídos no Splunk Cloud Platform ou crie visualizações personalizadas
  • Ative os aplicativos de segurança (como Splunk Enterprise Security) ou observabilidade (como ITSI) conforme sua necessidade
  • Configure detecções personalizadas no Detection Studio ou use modelos prontos do Attack Analyzer
  • Integre com ferramentas de ticketing (ServiceNow, Jira) para automação de workflows
  • Utilize assistentes de IA para investigar incidentes com linguagem natural e obter recomendações em tempo real
Gosta desta ferramenta?

Vote para ajudar outras pessoas a descobri-la!

Splunk Alternativas

New Relic

New Relic

O New Relic é uma plataforma de observabilidade inteligente que prevê, resolve e protege seu stack técnico e de IA antes que problemas afetem negócios.

US
41.40%
1.5M
0
Dynatrace

Dynatrace

O Dynatrace é a plataforma líder de observabilidade com IA que transforma dados em decisões autônomas, acelerando inovação e garantindo aplicações seguras e resilientes.

US
39.58%
1.5M
0
LogicMonitor

LogicMonitor

Plataforma de observabilidade unificada que utiliza IA agentic para monitorar infraestruturas híbridas e multi-cloud, automatizando a detecção e resolução de incidentes.

US
61.37%
430.0K
0
Elastic Stack

Elastic Stack

A Elastic é uma plataforma de IA que combina busca poderosa com soluções de observabilidade, segurança e agente de IA, entregando insights valiosos e acelerando a tomada de decisões.

US
39.65%
1.0M
0
Abstract Security

Abstract Security

Abstract Security simplifica a gestão de dados de segurança com IA, reduz custos e acelera a detecção de ameaças. Ideal para quem quer fugir da complexidade dos SIEMs tradicionais.

US
64.32%
7.7K
0
Vectra AI

Vectra AI

Plataforma de IA para detecção de ameaças e resposta rápida em redes corporativas complexas.

US
21.39%
150.4K
0
Anvilogic

Anvilogic

Plataforma de SecOps que automatiza onboarding, busca, detecção e investigação de ameaças usando agentes de IA sobre a infraestrutura de dados existente.

US
86.65%
5.3K
0
Dash0

Dash0

Dash0 oferece observabilidade nativa com OpenTelemetry, unificando logs, métricas e traces com preço transparente, padrões abertos e zero lock-in.

DE
26.28%
192.7K
0

Splunk Categorias relacionadas outras

Splunk Análise de Tráfego

Estimativas de visitas ao site splunk.com. Visitas não equivalem a usuários únicos nem ao uso do produto.

Mês dos dados: 2026-10

💡 Análises

📈
Alto tráfego
As visitas mensais estimadas ultrapassam 1 milhão e não excedem 10 milhões.
➡️
Pequeno aumento
As visitas estimadas aumentaram 6.1% em relação ao mês anterior.
👍
Rejeição abaixo de 60%
A taxa de rejeição estimada é de 48%.
🌍
Estados Unidos dominante
Estados Unidos representa 41% das visitas estimadas.
  • Visitas Mensais

    1.13M

  • Taxa de Rejeição

    48.45%

  • Páginas Por Visita

    3.47

  • Duração da Visita

    00:02:51

  • Classificação Global

    46710

  • Classificação por País

    23157

Visitas ao Longo do Tempo

Fontes de Tráfego

Search Organic32.66%
Direto31.00%
Referências22.45%
Search Paid4.74%
Social Organic3.21%
Display Ads2.82%
E-mail1.45%
Gen Ai1.16%
Social Paid0.45%
Affiliate0.05%

Principais Palavras-chave

1
multisearch
CPC$1.19
36.86KTráfego
2
splunk
CPC$3.03
32.18KTráfego
3
pastebin
CPC$0.36
6.93KTráfego
4
splunk download
CPC$15.68
3.71KTráfego
5
splunk certifications
CPC$3.98
2.44KTráfego

Principais Regiões

RegiãoPorcentagem
Estados Unidos
Estados Unidos
41.35%
Índia
Índia
10.85%
Polónia
Polónia
4.08%
Austrália
Austrália
3.24%
Indonésia
Indonésia
2.63%
Baixo
Alto

Dados do SimilarWeb

Splunk Perguntas Frequentes

O Splunk é bom para detecção de ameaças avançadas?

Sim! O Splunk combina SIEM, UEBA e inteligência artificial com dados do Cisco Talos para identificar ameaças sofisticadas, como ataques “living off the land” e movimento lateral, muito antes que causem danos.

Como o Splunk ajuda na conformidade regulatória?

Ele automatiza o monitoramento contínuo e gera relatórios prontos para normas como GDPR, HIPAA e PCI DSS, facilitando auditorias e provando aderência em tempo real.

É possível reduzir o ruído de alertas com o Splunk?

Sim. Com AIOps e correlação automática de eventos, o Splunk prioriza apenas os alertas relevantes, reduzindo significativamente falsos positivos e acelerando a detecção e resolução (MTTD/MTTR).

O Splunk funciona em ambientes multicloud?

Totalmente. A plataforma oferece visibilidade unificada em nuvens públicas (AWS, Azure, GCP), ambientes on-premises e até sistemas legados, graças ao suporte nativo ao OpenTelemetry e milhares de integrações.

Qual a diferença entre Splunk Enterprise e Splunk Cloud?

Splunk Enterprise é implantado localmente ou em infraestrutura gerenciada pelo cliente, enquanto o Splunk Cloud é um serviço totalmente gerenciado pela Splunk, com atualizações automáticas e escalabilidade elástica.

O Splunk usa inteligência artificial de verdade?

Sim. A IA do Splunk roda diretamente na plataforma e é usada para prever falhas, automatizar investigações, descobrir entidades desconhecidas e melhorar fluxos de segurança — tudo com contexto baseado em dados reais da sua organização.

Splunk Avaliações

0
0 Avaliações
Entrarpara deixar uma avaliação

Avaliações Recentes

Ainda não há avaliações

Splunk Incorporar

Use distintivos de website para promover o apoio da comunidade para SeekTool.ai. Eles são fáceis de incorporar na sua página inicial ou rodapé.

Claro
Escuro
Splunk - Featured on SeekTool.aiSplunk - Featured on SeekTool.ai
Como instalar?