
什么是Codiga?
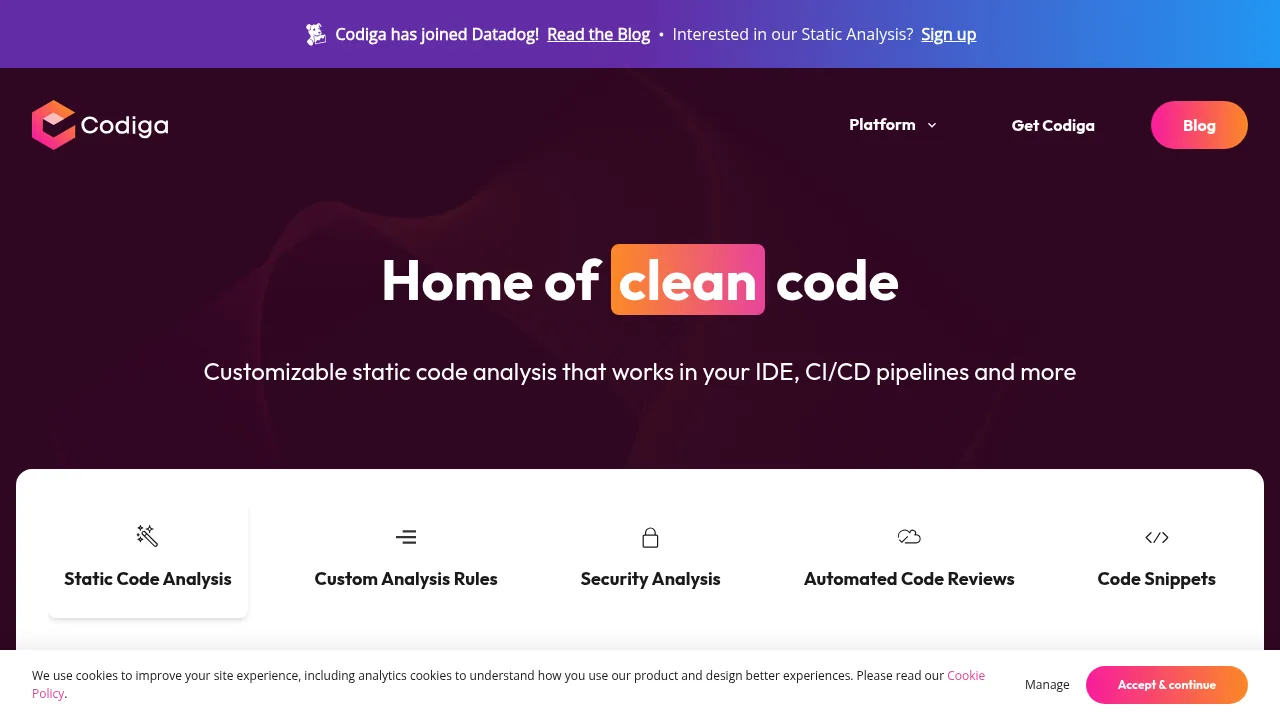
Codiga 是一款实时静态代码分析工具,支持在 VS Code、JetBrains、Visual Studio、GitHub、GitLab 和 Bitbucket 等环境中使用。它允许开发者创建自定义分析规则并自动修复安全漏洞,目前该服务已加入 Datadog。
Codiga的核心功能有哪些?
- 自定义静态分析规则用户可在浏览器中于 5 分钟内创建、测试并分享自定义代码分析规则,支持团队内部共享或发布至 Codiga Hub。
- 自动化代码审查支持超过 12 种语言及 1800 多条规则,能在几秒内对 GitHub、GitLab 和 Bitbucket 上的拉取请求提供反馈。
- 安全分析与修复覆盖 OWASP 10、MITRE CWE 和 SANS/CWE Top 25 标准,可检测泄露的密钥(如 SSH keys、API tokens)并在 IDE 中自动修复安全问题。
- 基础设施代码分析专门针对 Terraform 和 Docker 代码进行安全检查,确保基础设施配置的安全性。
- 代码片段管理允许用户在 IDE 中一键创建、查找和分享代码片段,既支持私有团队协作也支持公开库使用。
- 全生命周期集成通过 Git hooks 在推送前检查代码,并在生产环境中提供历史错误分析仪表盘,展示违规数量及重复代码指标。
Codiga的使用案例有哪些?
- 开发环境即时纠错在编写代码时实时检测问题并建议修复方案,减少后续调试时间。
- Pull Request 快速评审在代码合并前自动标记违反规则、重复或过于复杂的函数,提升审查效率。
- 敏感信息泄露防护扫描代码仓库以发现意外提交的 API 令牌或 SSH 密钥,防止安全事故。
如何使用Codiga?
- 安装与配置在支持的 IDE(VS Code, JetBrains, Visual Studio)或代码托管平台(GitHub, GitLab, Bitbucket)中启用 Codiga。
- 编写与分析在 IDE 中编写代码,Codiga 实时检测问题并提示修复;或在提交 Pull Request 后自动触发多分支代码审查。
- 规则定制通过浏览器界面创建新的代码分析规则,并在 Playground 中进行测试。
- 推送前检查利用 Git hooks 在推送到远程仓库前验证代码是否符合既定规则,避免推送存在问题的分支。
- 查看仪表盘访问 Codiga 仪表盘查看整体代码质量指标,包括违规总数、重复代码及复杂函数统计。