
Qu'est-ce que Codiga ?
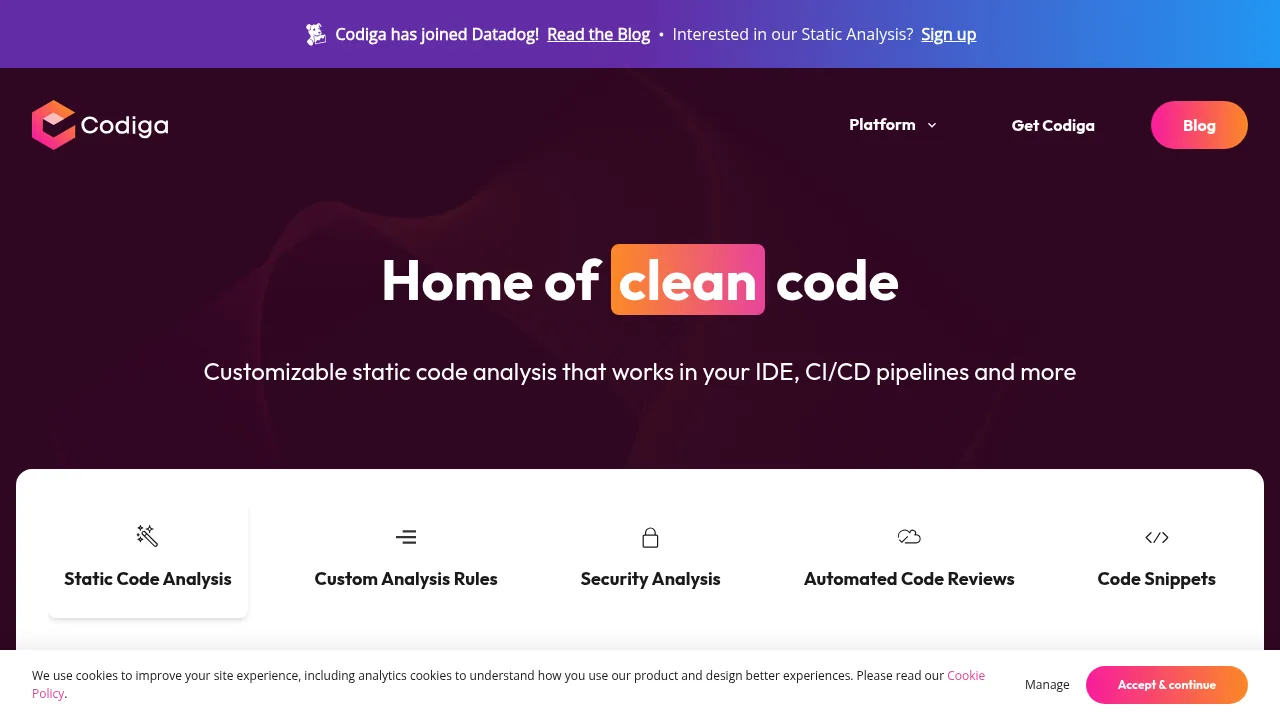
Codiga est un outil d'analyse statique de code qui s'intègre aux environnements de développement (IDE) et aux pipelines CI/CD. Il permet de détecter les vulnérabilités, les erreurs de codage et les secrets exposés en temps réel ou lors des revues de code. L'accès nécessite une inscription via le site web pour utiliser la plateforme.
Quelles sont les caractéristiques de Codiga ?
- Analyse statique personnalisableCréation et partage de règles d'analyse spécifiques depuis le navigateur en moins de 5 minutes.
- Intégration IDE et CI/CDFonctionnement dans VS Code, JetBrains, Visual Studio, GitHub, GitLab et Bitbucket.
- Correction automatiqueApplication de correctifs pour les failles de sécurité et les problèmes de code en un clic.
- Couverture des standards de sécuritéSupport des référentiels OWASP 10, MITRE CWE et Sans/CWE Top 25.
- Analyse d'infrastructureVérification de la sécurité du code Terraform et Docker.
- Extraits de code intelligentsCréation, partage et utilisation de snippets de code au sein de l'équipe ou via le Hub public.
Quels sont les cas d'utilisation de Codiga ?
- Vérification pré-commitUtilisation des hooks Git pour bloquer le push d'une branche contenant des violations non résolues.
- Revue automatisée des Pull RequestsAnalyse rapide de chaque demande de fusion pour signaler les doublons et fonctions complexes.
- Suivi historique de la qualitéConsultation du tableau de bord Codiga pour visualiser les métriques de violation par commit.
Comment utiliser Codiga ?
- Configuration initialeCréer ses propres règles d'analyse ou importer celles du Codiga Hub via le navigateur.
- Installation IDEConnecter Codiga à son environnement de développement (VS Code, JetBrains, etc.) pour l'analyse en temps réel.
- Développement localÉcrire le code ; l'outil détecte instantanément les issues et propose des corrections automatiques.
- Pré-validation GitActiver les hooks pour vérifier le code avant toute poussée vers le dépôt distant.
- Intégration continueConfigurer Codiga sur GitHub, GitLab ou Bitbucket pour analyser chaque pull request.