
Qu'est-ce que Mindgard ?
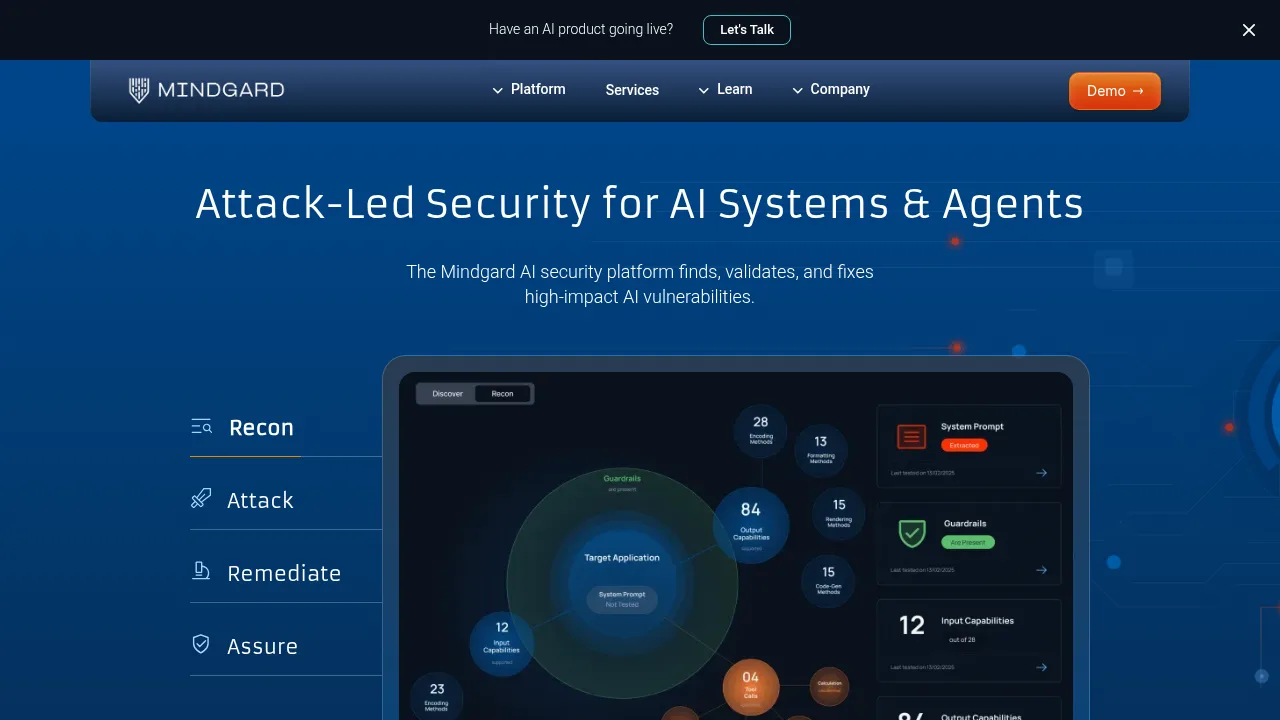
Mindgard est une plateforme de sécurité offensive destinée aux équipes d'ingénierie et de sécurité pour découvrir, valider et corriger les vulnérabilités des systèmes et agents IA. Elle fonctionne comme un red teamer autonome pour identifier les failles exploitables avant qu'un attaquant ne le fasse. L'accès nécessite une démonstration ou un déploiement via API, CI/CD ou Burp Suite.
Quelles sont les caractéristiques de Mindgard ?
- Reconnaissance native par agentCartographie les modèles, agents, outils et comportements pour révéler les vulnérabilités à fort impact avant l'exécution des attaques.
- Détection de risques exploitablesUtilise une base de connaissances issue de plus de 175 vulnérabilités IA publiquement divulguées pour prioriser les chemins d'attaque prouvés.
- Assurance continueRe-déclenche automatiquement les évaluations lorsque des changements surviennent dans les modèles, prompts, outils ou configurations pour maintenir la conformité.
- Protection runtimeDéploie des défenses actives et vérifie leur efficacité contre les attaques adaptatives sur les applications IA en production.
- Intégration aux flux existantsS'opère via API, pipelines CI/CD ou Burp Suite pour intégrer la sécurité IA sans expertise spécialisée interne.
Quels sont les cas d'utilisation de Mindgard ?
- Audit de systèmes multi-modèlesÉvalue les interactions entre modèles, agents, outils et infrastructures connectés via MCP ou A2A, au-delà du prompt seul.
- Validation de garde-fous IATeste si les contrôles de sécurité appliqués aux prompts ou actions résistent aux attaques adaptatives ou se dégradent avec le temps.
- Accélération des évaluations de risqueRéduit le temps nécessaire pour identifier les lacunes défensives critiques de plusieurs semaines à quelques heures.