
Was ist Beagle Security?
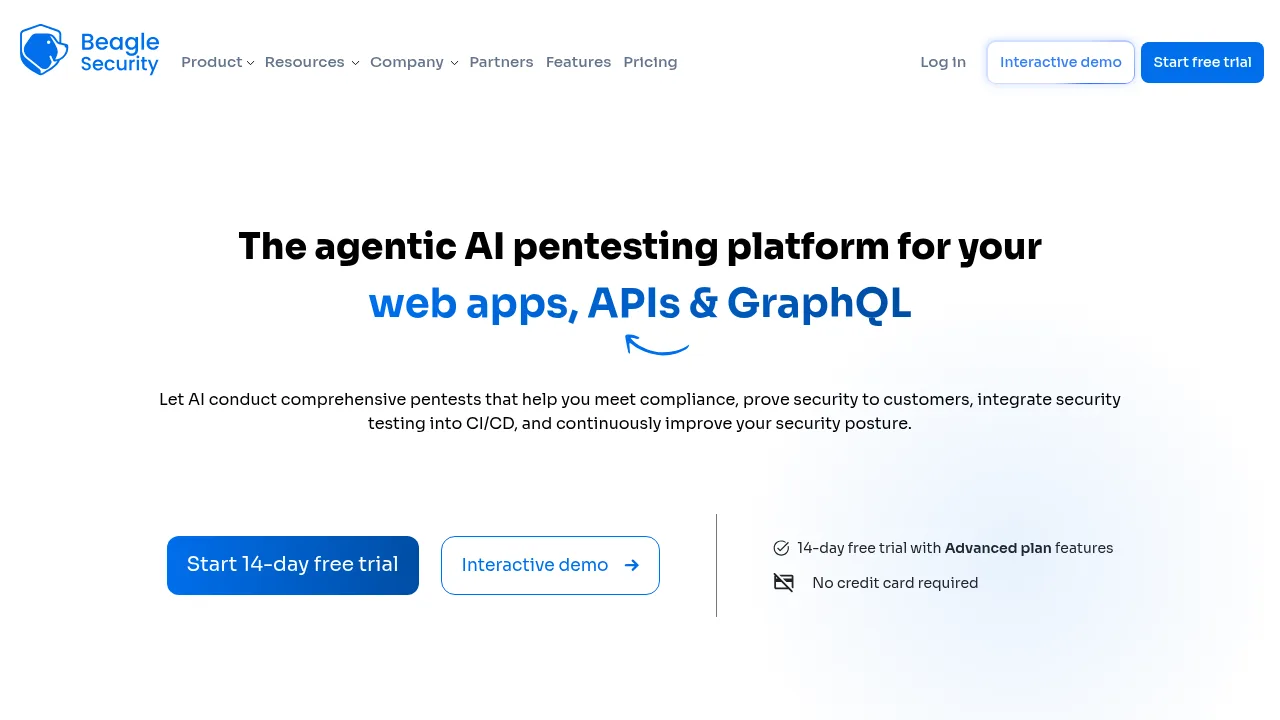
Beagle Security ist eine KI-gestützte Plattform für Penetrationstests von Webanwendungen, APIs und GraphQL. Sie richtet sich an DevOps-Teams und Sicherheitsingenieure, die Tests in CI/CD-Pipelines integrieren möchten. Der Dienst bietet einen 14-tägigen kostenlosen Testzeitraum mit Advanced-Funktionen ohne Kreditkartenanforderung.
Was sind die Merkmale von Beagle Security?
- Automatisierte PentestsDie KI führt umfassende Tests durch, um Schwachstellen auf verschiedenen Ebenen zu identifizieren und False Positives zu reduzieren.
- Business-Logic-LernenDas System kann über aufgezeichnete Navigations-Szenarien die spezifische Geschäftslogik der Anwendung erlernen.
- Tool-IntegrationGefundene Schwachstellen werden automatisch in Jira oder Azure Boards übertragen, inklusive Anweisungen zur Behebung.
- CI/CD-AnbindungTests können per API oder Zapier ausgelöst werden, sobald ein Feature zum Rollout markiert ist, mit Benachrichtigungen via Slack.
- BerichterstattungErgebnisse sind innerhalb von 48–72 Stunden verfügbar und enthalten schrittweise Handlungsanleitungen pro Risiko.
Was sind die Anwendungsfälle von Beagle Security?
- Compliance-NachweisErfüllung von SOC 2 und HIPAA-Anforderungen durch dokumentierte Sicherheitstests.
- Entwickler-FeedbackPriorisierung und Zuweisung von Sicherheitsproblemen direkt im Projektmanagement-Tool des Teams.
- API-SicherheitNahtlose Synchronisation mit Postman-Umgebungen für automatisierte API-Tests.
Wie benutzt man Beagle Security?
- Szenario aufzeichnenDen eigenen Navigationspfad durch die Geschäftslogik der Anwendung erfassen.
- Test konfigurierenDie Parameter für den Penetrationstest innerhalb weniger Minuten festlegen.
- Ergebnisse prüfenDetaillierte Berichte mit Handlungsempfehlungen nach 48–72 Stunden einsehen.
Beagle Security Preisinformationen:
- Kostenlose Testphase14 Tage Zugang zu Advanced-Plan-Funktionen ohne Kreditkarte.
- Enterprise-LösungIndividuelle Angebote für skalierbare Sicherheitsrisiko-Verwaltung (Preis nicht angegeben).